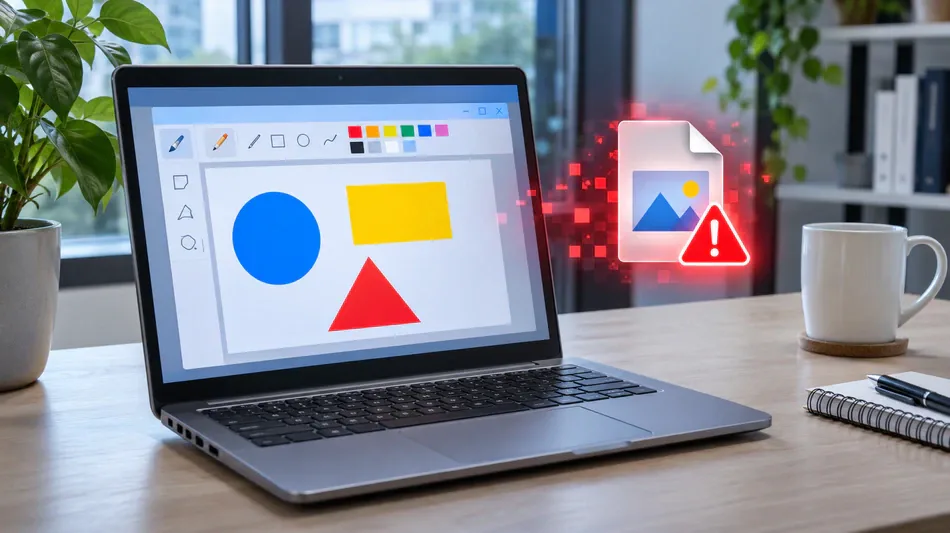
Falha grave no Paint permite execução remota de código no Windows 11

 Falha grave no Paint permite execução remota de código no Windows 11
 Data centers já respondem por 65% da receita da AMD
 Galeria Movimento recebe encontro sobre investimento no terceiro setor
 Phantom Blade Zero se afasta da fórmula tradicional dos soulslike
 Marvel avalia ator de Shogun para novo Wolverine, diz rumor
 Pré-download de GTA 6 começa em 10 de novembro nos consoles
 Detran-SP permite pedir pela internet autorização para nova placa
 Renault prepara Boreal híbrido 4x4 com eixo traseiro elétrico para 2027
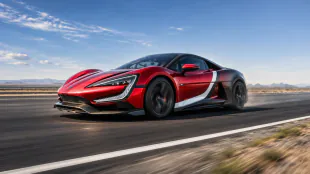 Yangwang U9 Xtreme alcança 503,17 km/h e estabelece novo recorde
 Lutador é detido no Rio por invasões e agressões contra vizinhas
 Paolla Oliveira compartilha rotina de exercícios voltada ao bem-estar mental
 Deputado destinou R$ 4,9 milhões a ONG presidida por empresário investigado
 Senac RJ leva experiências de negócios e tecnologia ao Sebrae Rio Summit
 Carro invade casa em Andwil após fuga da polícia; edifício é considerado inseguro
A vulnerabilidade CVE-2026-83844 foi corrigida na versão 11.2609.401.0, distribuída pela Microsoft Store.
A vulnerabilidade CVE-2026-83844 foi corrigida na versão 11.2609.401.0, distribuída pela Microsoft Store.
Uma vulnerabilidade grave no Microsoft Paint do Windows 11 pode permitir a execução remota de código malicioso. Identificado como CVE-2026-83844, o problema recebeu nota 8,1 de 10 na escala CVSS 3.1.
A falha é classificada como leitura fora dos limites. Ela ocorre quando o programa acessa uma região de memória que não deveria fazer parte da operação. Um invasor pode explorar o erro através de um arquivo de imagem preparado para induzir o Paint a realizar essa leitura indevida.
A exploração pode corromper estruturas internas ou contornar mecanismos de segurança, permitindo a injeção e execução de código com os privilégios do usuário conectado. Entre as consequências possíveis estão a coleta de informações confidenciais e a instalação de programas maliciosos.
A Microsoft corrigiu o problema no Paint 11.2609.401.0. Como a atualização é distribuída pela Microsoft Store, e não pelo Windows Update, alguns computadores podem permanecer com uma versão vulnerável.
Para conferir, o usuário pode abrir o Paint, selecionar o ícone de engrenagem no canto superior direito e consultar o número exibido. Se a edição instalada for anterior à 11.2609.401.0, a atualização deve ser solicitada na página do aplicativo na loja.
As informações disponíveis relacionam a vulnerabilidade ao Paint do Windows 11. Até a publicação, não havia indicação de que o programa no Windows 10 ou em outras versões do sistema fosse afetado.
R.Lee--AT